Automatic Identity Management chegou pra AWS e GCP, e Okta entrou em preview

O AIM (Automatic Identity Management) via Entra ID já era GA no Azure Databricks e agora chega GA também em AWS e GCP, com Okta entrando em preview público; junto vieram políticas de ingress baseadas em contexto pra controlar acesso de agente de IA a Genie, dashboard e Databricks Apps.
setembro 13, 2026 · 2 min · 345 words · Wiliam Rosa

Segredo externo no Unity Catalog: agora dá pra apontar direto pro Azure Key Vault

External secrets (Beta) conecta um schema do Unity Catalog direto ao Azure Key Vault: o segredo aparece como objeto governável e somente leitura, e o valor é lido sob demanda, sem duplicar cópia dentro do Databricks.

setembro 10, 2026 · 2 min · 352 words · Wiliam Rosa

Uma falha no PostGIS expôs todo tenant do Lakebase Postgres, e a Databricks corrigiu antes de qualquer exploração

Um pesquisador encontrou uma falha de bounds-check na extensão address_standardizer do PostGIS, explorável por qualquer usuário comum do Lakebase Postgres e do Neon, e a Databricks corrigiu antes da divulgação pública.

setembro 2, 2026 · 2 min · 345 words · Wiliam Rosa

Chega de manter view própria só pra esconder dado sensível das system tables

Dados potencialmente sensíveis em query.history e request_params agora vêm mascarados por padrão nas system tables, liberando acesso amplo sem expor informação sensível a quem não deveria ver.

setembro 1, 2026 · 2 min · 292 words · Wiliam Rosa
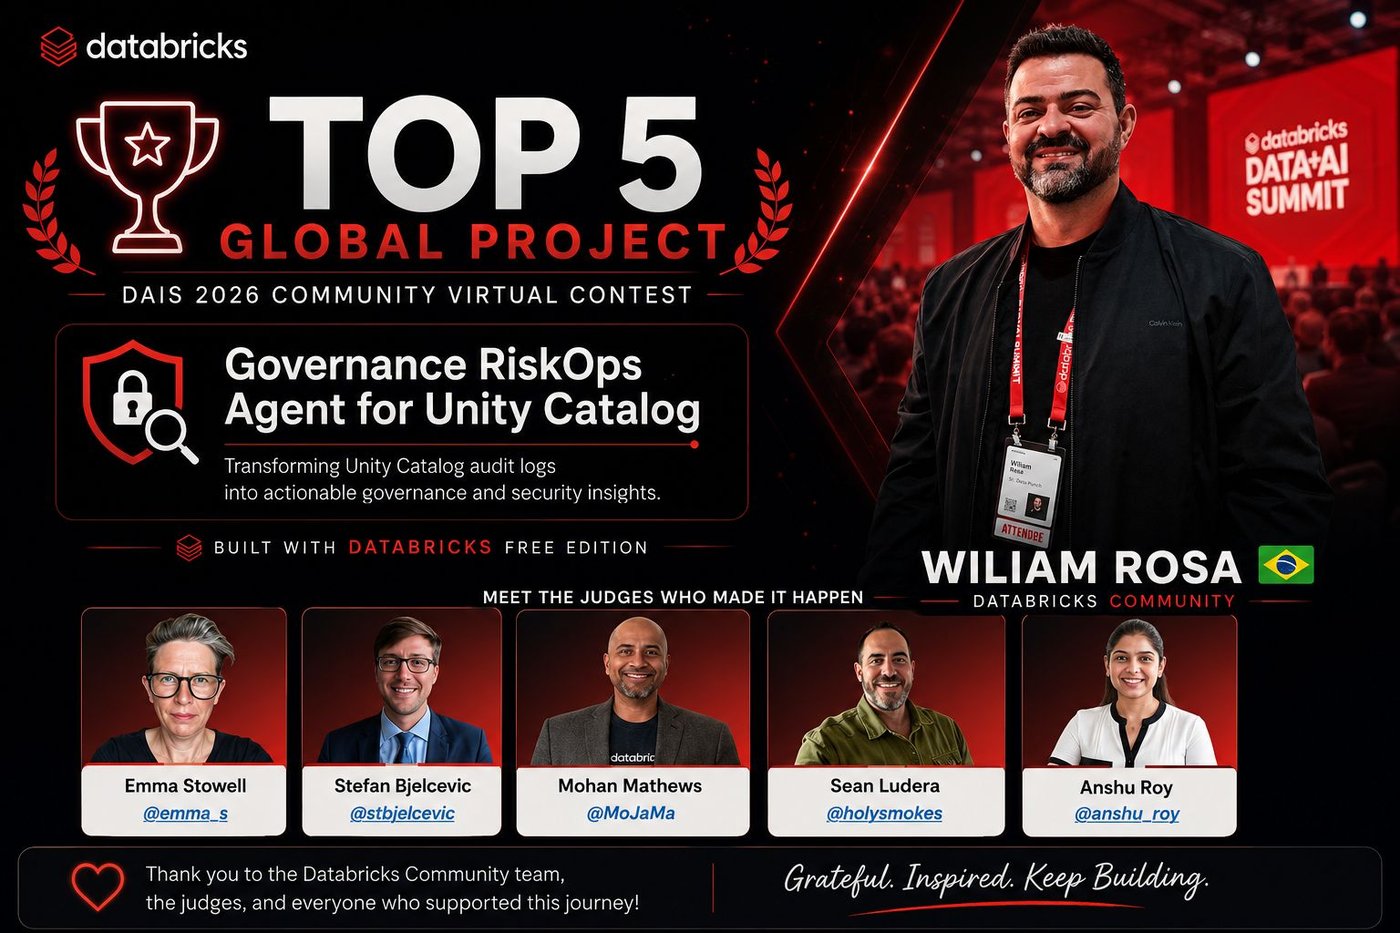
Top 5 Global Project - DAIS 2026 Community Virtual Contest - Governance RiskOps Agent for Unity Catalog

🏆 Top 5 Global Project no DAIS 2026 Community Virtual Contest

Meu projeto Governance RiskOps Agent for Unity Catalog foi reconhecido entre os Top 5 do mundo no DAIS 2026 Community Virtual Contest, evento oficial da Databricks em San Francisco.

agosto 31, 2026 · 1 min · 164 words · Wiliam Rosa

Segredo OAuth vazado agora pode ter dano limitado por escopo de API

Agora dá pra restringir o segredo OAuth de um service principal a escopos de API específicos, como sql ou jobs, em vez de liberar acesso total. Um token gerado por segredo restrito não consegue ultrapassar esses escopos.

agosto 30, 2026 · 2 min · 294 words · Wiliam Rosa

RBAC chegou ao Azure Databricks, e muda a lógica de permissão acumulada

Com RBAC em GA, um usuário passa a assumir um papel específico em vez de carregar todas as permissões que já acumulou, uma mudança de modelo mental, não só uma feature nova.

agosto 20, 2026 · 2 min · 221 words · Wiliam Rosa

Segredos saem do nível de workspace e viram ativo governado no Unity Catalog

Segredos agora podem viver no nível de catálogo, com um namespace de três níveis e uma permissão nova (REFERENCE SECRET) pensada especificamente para serviços como Lakeflow Connections.

agosto 12, 2026 · 2 min · 281 words · Wiliam Rosa

Databricks compra a Panther e aposta todas as fichas no 'security lakehouse'

Com a aquisição da Panther concluída, a Databricks une workflows de SOC e detecção de ameaças ao LakeWatch, uma tacada clara contra o modelo tradicional de SIEM.

agosto 4, 2026 · 2 min · 260 words · Wiliam Rosa

Genie Code ganhou modo de auto-aprovação, com um classificador de IA decidindo por você

Auto-aprovação tira o prompt de confirmação a cada ação do Genie Code, mas quem decide o que é ‘arriscado’ é um classificador de IA, não uma barreira de segurança.

junho 5, 2026 · 1 min · 197 words · Wiliam Rosa